如果你回答“不就是在容器里加个黑名单,禁止跑 rm -rf 呗”,恭喜你,出门右拐回家等通知吧。
为什么?
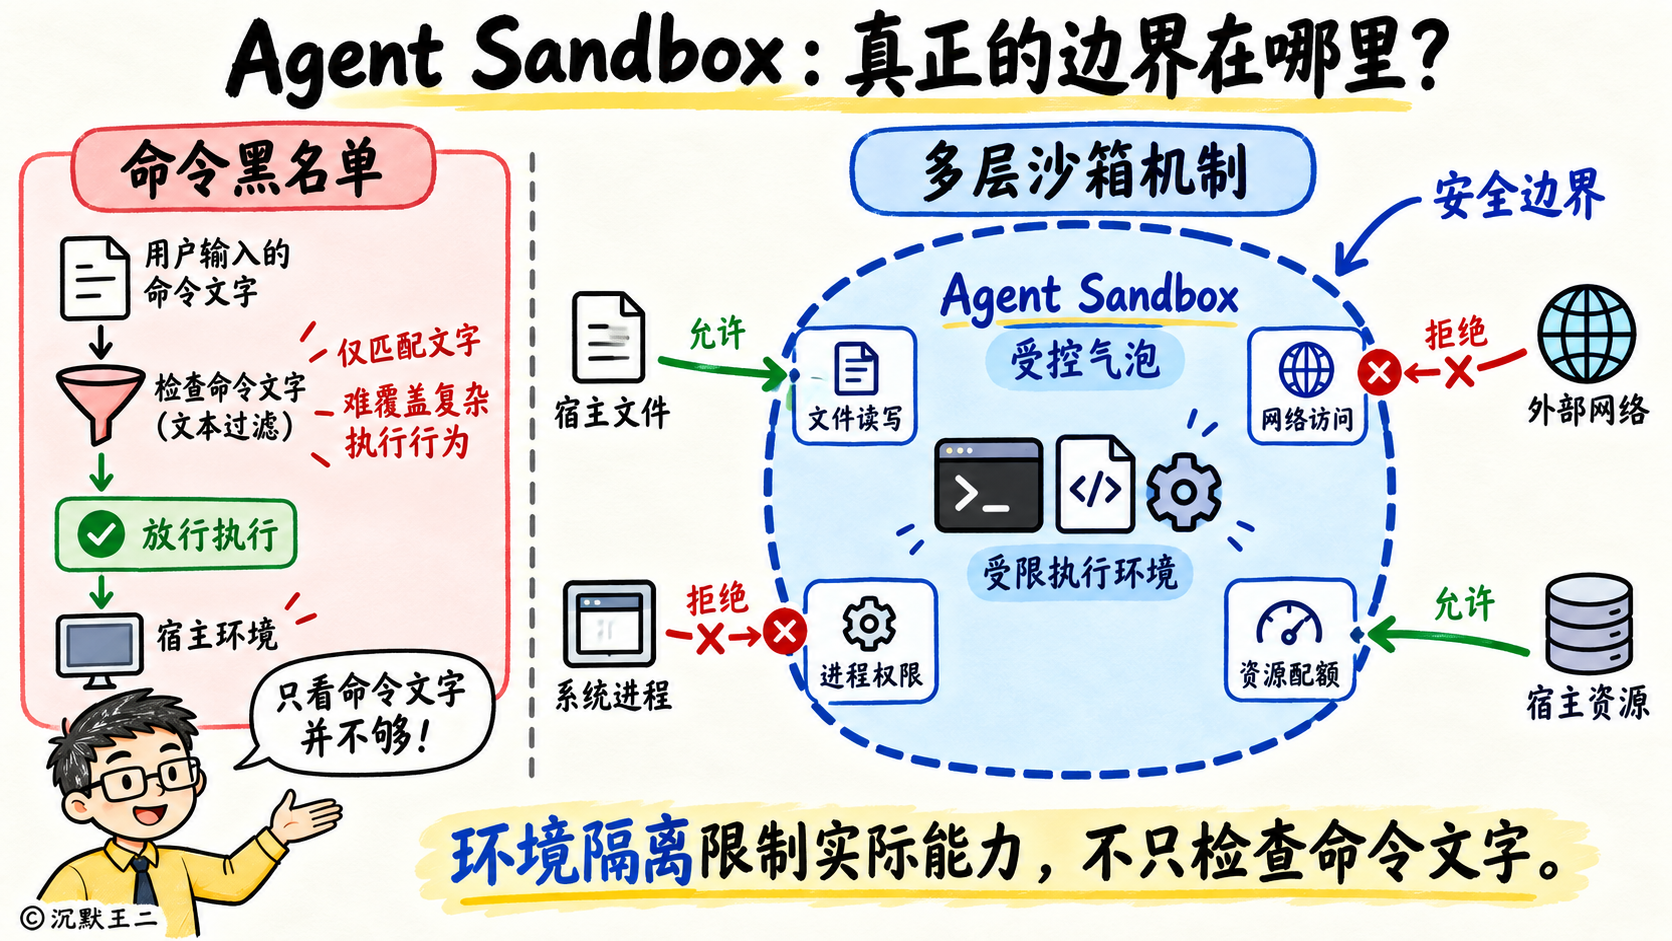
因为黑名单在动态生成的代码和复杂的系统调用面前形同虚设。随便用个 base64 编码、把多条命令用管道拼接,或者写进临时脚本偷偷执行,黑名单根本拦截不住。更关键的是,沙箱防的不只是恶意攻击,还要防 Agent 产生幻觉时的误操作:比如说误删系统文件、装错依赖污染了开发环境、以及未经许可把私钥公开到了网络上。沙箱的本质,是在保证 Agent 能高效干活的同时,把破坏死死限制在可控、可撤销的隔离空间里。
我翻了 Claude Code 的 Worktree 机制、Codex 的 Rust 沙箱源码、Devin 的微型虚拟机架构,可以自信地、大方地、光明磊落帮你搞清楚这三件事:
- 为什么黑名单根本算不上沙箱?合格的 Sandbox 长什么样?
- Claude Code、Codex、Devin 各自的沙箱方案有什么精妙的取舍?
- 如果要在自己的 Agent 里落地沙箱,最轻量且严密的实现路径是什么?
哈喽大家好,我是二哥呀。今天用 3 分钟,给你彻底讲透 Agent 的沙箱机制。
先说第一件事,什么是沙箱。
沙箱,英文名叫 Sandbox,是计算机系统为不受信任的程序提供的一个严格受限、资源隔离的独立运行环境。
在 Agent 时代,大模型生成的每一行代码、每一条终端命令,本质上都属于不受信任的代码。直接在宿主机上运行,哪怕模型没有恶意,一次偶发的幻觉也可能误删核心数据,更不用说提示词注入攻击了。
很多初学者觉得用正则表达式去过滤 sudo、rm 这些危险字符就够了。但实际开发中,利用管道符把远程脚本直接传给 Shell 执行,或者通过环境变量间接拼接命令,静态的正则表达式是完全无法识破的。
所以合格的沙箱绝不是在恶意命令表面贴创可贴,而要在系统底层筑牢四道防线:文件系统的读写隔离、网络出入的限制、进程树的空间隔离,以及硬件资源的配额限制。把 Agent 的动作严格限定在受控边界内。
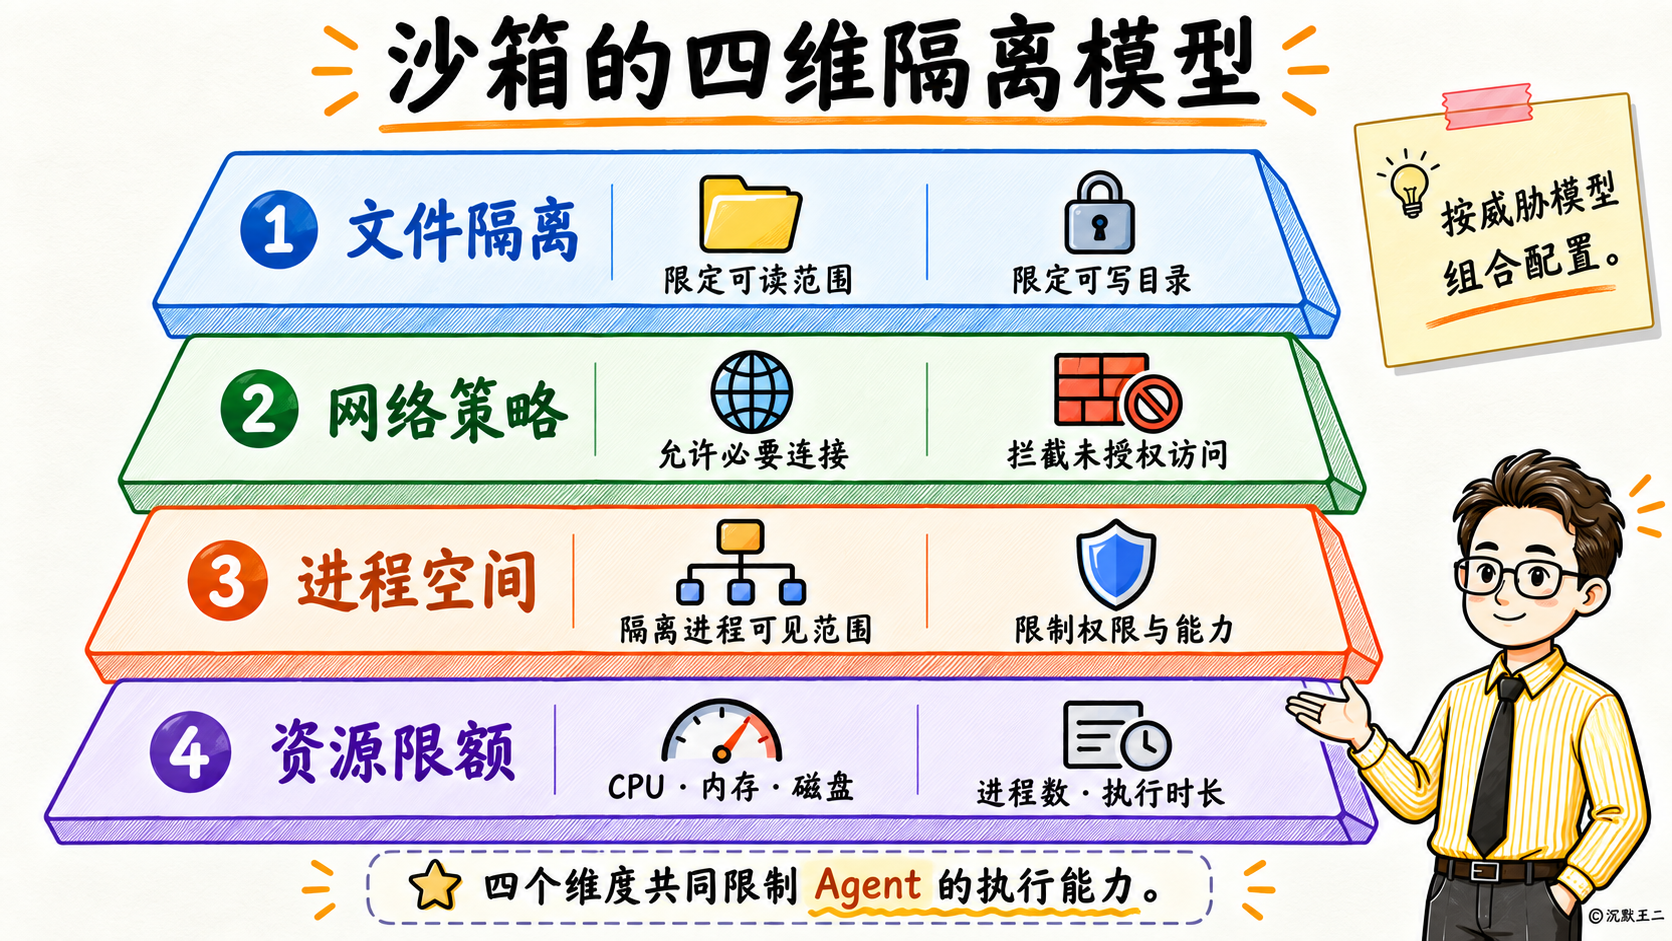
那聪明的你肯定想到了:既然要求这么高,顶尖的 Agent 到底是怎么实现的?
没有包治百病的银弹,各家都在隔离强度和运行成本之间做了精妙的平衡。
比如说 Claude Code,走的是“Git 工作树隔离加交互式防御”路线。Claude Code 原生提供了 --worktree 参数。需要处理多项任务或探索性改动时,它会在本地自动创建独立的 Git 工作树,也就是独立的 Worktree 目录。代码修改和运行推演全在隔离目录里展开,任务失败直接销毁该目录,主分支毫发无损。同时,它放弃了简单的正则过滤,改用 Tree-sitter 对命令做抽象语法树解析,能够精准拆解多个命令拼接;对未授权操作弹出人机交互确认,做到了零启动延迟与高可用性的平衡。
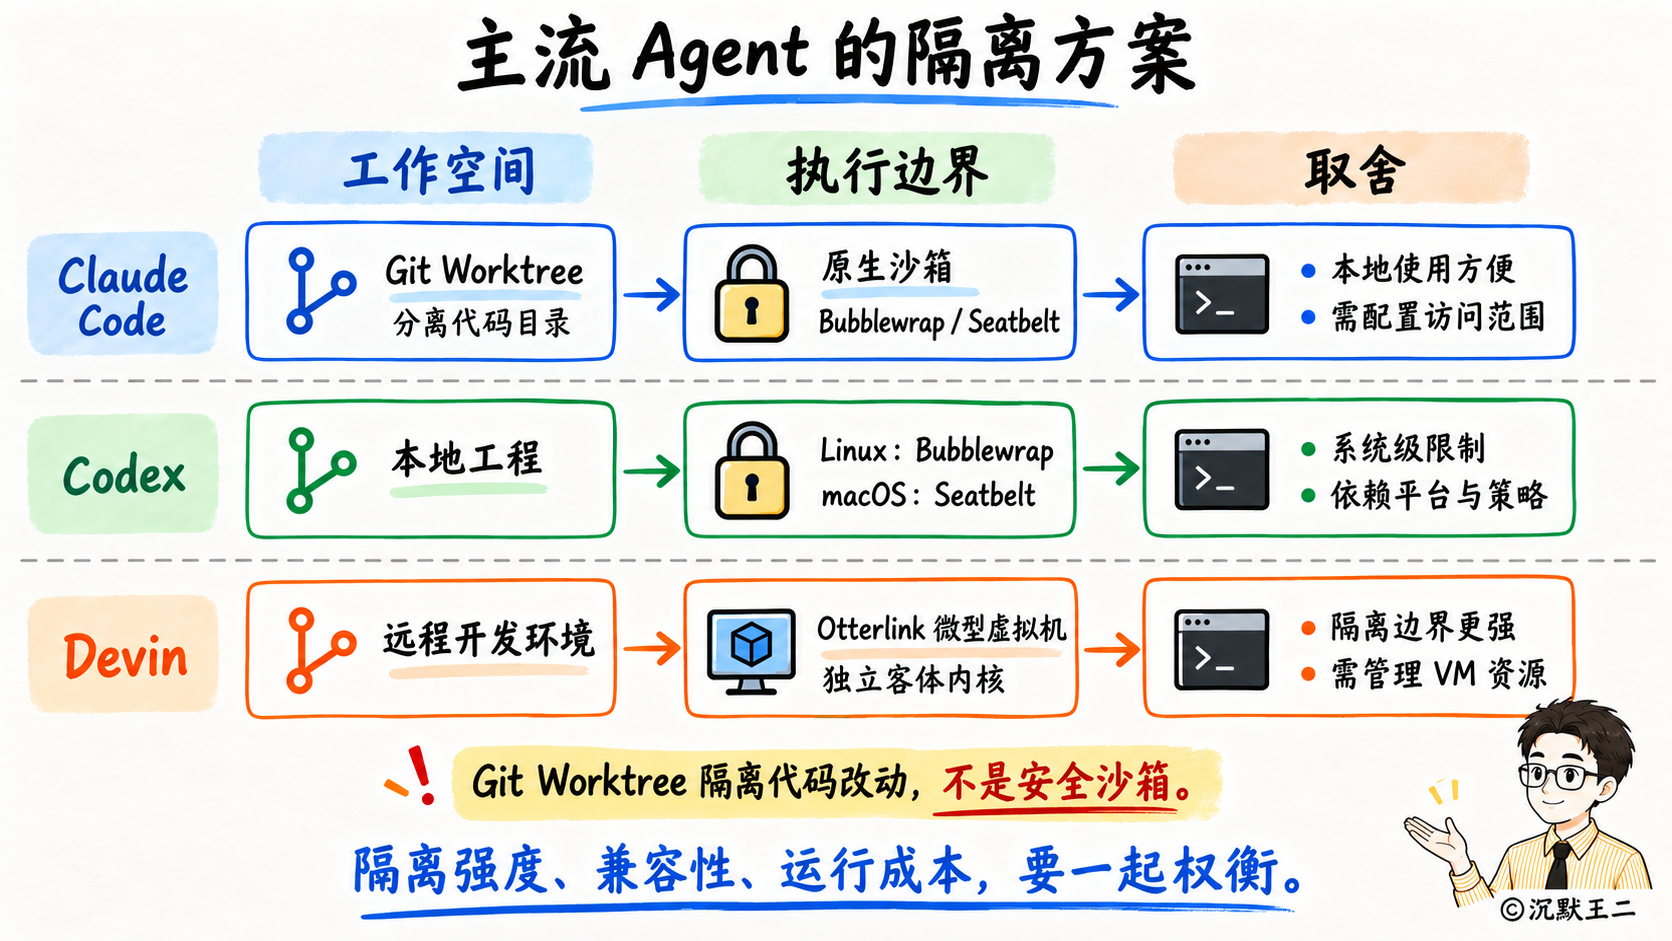
再看 Codex,走的是操作系统原生沙箱路线。Codex 在本地追求严格的进程级限制。在 Linux 下,它依托 Bubblewrap 工具,利用 Linux 命名空间切断网络,杜绝私密数据外泄;将大部分系统目录以只读方式挂载,同时通过系统调用过滤器禁用高危指令。在 macOS 下,Codex 直接调用系统内置的 sandbox-exec,加载 Seatbelt 安全规则,全盘默认拒绝网络连接和随意读写,把文件写入严格封闭在工程目录之内。既没有容器的性能开销,又具备内核级防御。
最后看 Devin,走的是硬件虚拟化的微型虚拟机路线。Devin 面对的是完全自主的长程开发任务,容错率更低,因此 Cognition 团队研发了专用的微型虚拟机管理程序 Otterlink。每个任务都拥有完全独立的系统内核、内存空间与网络栈,彻底阻断了容器的逃逸风险。配合基于写时复制技术的磁盘快照机制,Devin 的微型虚拟机可以在两百毫秒内完成 20G 快照的极速拉起和状态保存。这是目前云端全自主 Coding Agent 在安全隔离层面的终极形态。
那聪明的你肯定又要问了:如果我们在自己的 Agent 里加沙箱,该怎么设计?
第一,前置路径围栏。在所有文件读写工具入口强制解析物理真实路径,拦截绝对路径穿越,并递归解析祖先目录防止软链接逃逸。
第二,风险命令熔断。在命令执行前设置规则哨卡,对提权、格式化、写入设备等毁灭性指令快速失败,拦截低级失误。
第三,人机协同审批。将工具调用明确分类,只读工具静默放行,写文件、执行 Shell、调用外部扩展等高危操作强制挂起,向用户展示完整的命令与参数差异,经用户回车确认后再放行。
第四,原生沙箱包装。在支持的环境下,通过动态生成安全配置在进程外部套上系统级沙箱,重定向临时目录并切断非必要网络,构筑起不可逾越的最后底线。
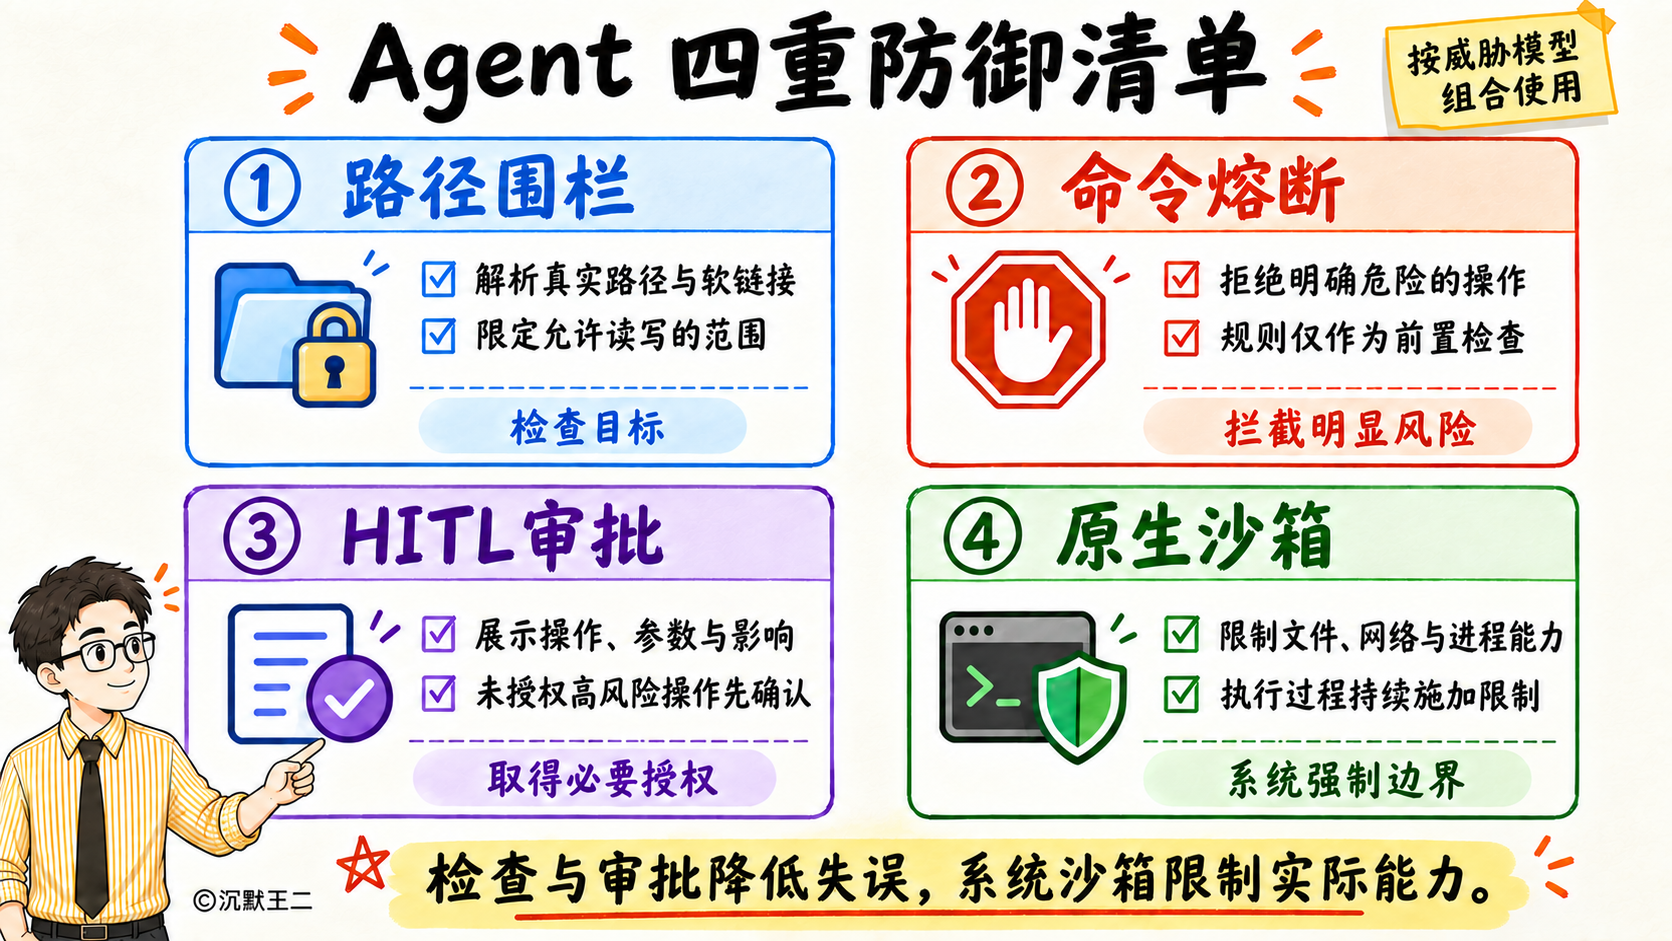
最后简单总结下,沙箱必须在文件、网络和进程层面划定物理边界。
推荐三个 Sandbox 开源项目。
bubblewrap 是 Linux 环境下的轻量级非特权沙箱工具,Codex 本地沙箱的底层依赖就是它。利用 Linux 的命名空间切断网络并限制文件读写,无需 Docker 守护进程就能实现毫秒级的安全运行。
E2B 是专门为 AI Agent 打造的开源沙箱运行时,封装了安全隔离的代码执行环境与终端交互接口。各大主流 Agent 框架都在接入它,开箱即用,上手最快。
firecracker 是 AWS 开源的轻量微型虚拟机技术,也是类似 Devin 这类全自主 Agent 与云端安全沙箱的核心基石。它兼顾了虚拟机的物理级安全隔离与容器级的极速启停。
这个知识点你学会了吗?想解锁更多 Agent 硬核知识,点赞关注,我是二哥,咱们下期见!
视频封面